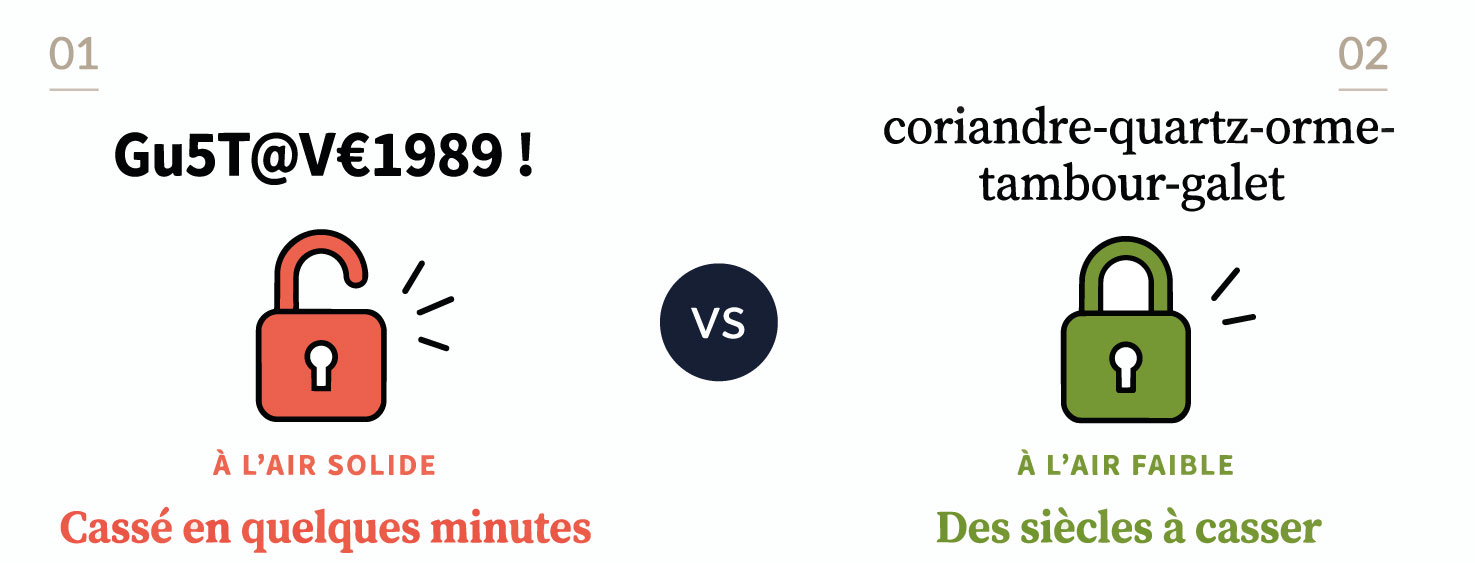
- Le premier est constitué de caractères spéciaux, de majuscules et de chiffres.
- Le second, c’est cinq mots de français mis bout à bout. Tu vas parier sur le premier.
Mauvaise pioche : le second est beaucoup plus solide, même si c’est tout à fait contre-intuitif .
Le plus ironique, c’est qu’il serait probablement refusé par la moitié des formulaires d’inscription, parce qu’il va à l’encontre de tout ce qu’on t’a répété pendant vingt ans. Le vrai critère d’un mot de passe sécurisé, c’est son entropie, sa dose d’imprévisibilité. Le nombre de caractères bizarres que tu y as fourrés ne dit presque rien là-dessus.
On ne peut pas t’en vouloir. C’était la recommandation officielle du NIST, l’organisme américain de référence en cybersécurité, en 2003. C’est ce qui a poussé les sites à exiger des majuscules, des chiffres et des symboles. Mais depuis, le NIST a changé d’avis…
Le vrai sujet, c’est l’entropie
La complexité apparente, elle, compte beaucoup moins qu’on le croit. Un exemple parle mieux qu’un calcul :
- Un mot de passe de 8 caractères « complexe » (majuscules, chiffres, symboles) plafonne autour de 52 bits.
- Une suite de 16 minuscules tirées au hasard grimpe à environ 75 bits. Le deuxième est pourtant plus simple à taper.
Les organisme de protection de la vie privée recommandent depuis 2022 de viser au moins 80 bits d’entropie quand le mot de passe est ta seule protection. On retienst ce chiffre, on va y revenir.
Pourquoi ton mot de passe « compliqué » tombe en quelques minutes
Reprenons celui qui te semble solide. Disons qu’il ressemble à ça :
Gu5t@V€!2003
Tu te sens en sécurité ? Regarde de plus près. Il y a un prénom, Gustave, et une série de transformations que tout le monde applique, ce qu’on appelle le « leet speak » :
- le 5 à la place du S
- le @ à la place du A
- le € à la place du E
- l’alternance majuscule et minuscule
- une année de naissance et un point d’exclamation final
C’est exactement ce que les formulaires t’ont conditionné à faire pendant vingt ans (y compris la recette que je te vendais dans la première version de cet article début 2010, celle avec le nom de ville écrit à l’envers).
Un pirate qui veut vraiment ton compte ne va pas tester au hasard toutes les combinaisons possibles (le « brute force »). Il commence par se renseigner sur toi. C’est ce qu’on appelle l’OSINT, le renseignement en sources ouvertes. Si ton Instagram mentionne que ton copain s’appelle Gustave et que ton Facebook affiche ta date de naissance, ce mot de passe tombe potentiellement en quelques minutes.
Les outils de cassage comme Hashcat ou John the Ripper ne font pas du brute force naïf. Ils s’appuient sur des dictionnaires et des fichiers de règles qui connaissent déjà tous ces trucs de substitution. Aux yeux de la machine, ton mot de passe se réduit très vite à « Gustave + une date ». On passe de milliards de combinaisons théoriques à quelques milliers en pratique.
#oups
D’où vient cette mauvaise habitude
La règle des caractères spéciaux ne sort pas de nulle part. En 2003, Bill Burr, un gestionnaire de niveau intermédiaire au NIST, rédige un document de huit pages, le « NIST Special Publication 800-63, Appendix A ». Il y recommande des mots de passe tordus, pleins de symboles et de chiffres, à changer tous les 90 jours. Ce texte devient la référence pour les banques, les universités et les administrations.
Le problème : ce n’était pas une si bonne idée que ça car en 2017, Burr accorde une entrevue au Wall Street Journal pour dire, en substance, qu’il regrette. Ses mots exacts : « Much of what I did I now regret ». Il avait bâti ses règles sur un vieux document des années 80, sans données empiriques sérieuses. L’auteur lui-même a fini par présenter ses excuses, ce qui est plutôt élégant pour huit pages qui nous ont compliqué la vie pendant quinze ans.
Depuis, le NIST a refait ses devoirs (révision menée par Paul Grassi, puis mise à jour majeure en 2025). La consigne s’est inversée : la longueur prime sur la complexité, on ne force plus le changement de mot de passe tous les trois mois, et on compare chaque nouveau mot de passe à des listes de mots de passe déjà piratés. En France, la CNIL (2022) et l’ANSSI vont dans le même sens.

« La meilleure solution est l’utilisation d’un logiciel de gestion de mot de passe, mais avec le risque qu’hors dudit logiciel ou hors du cloud, on ait accès à plus rien du tout »
— Faites donc des copies de sauvegarde. Par exemple vous dupliquez tout Dashlane / LastPass. Encore : vous dupliquez tout dans un fichier ColorNote à accès codé ou dans un document Word lui aussi en accès codé. Et vous avez vos Mots De Passe hors connexion. Clé USB sécurisée… etc.
Si je puis me permettre et sans vouloir offenser, je trouve ça très compliqué à retenir. Il y a plein de solutions mnémotechniques, y compris pour ensuite coder ces mots de passe sur un pense-bête, et ça notamment pour les codes qu’on ne choisit pas. Exemple la banque me donne le 3728 et il se trouve que mon 3ème enfant s’appelle Chloé et le second Bruno… je vais donc coder avec 3=C et 2=B et note dans ma liste C7B8. On dira que oui mais si quelqu’un comprend que chez moi le C veut toujours dire 3… Ah ben y a qu’à changer régulièrement les prénoms de ses enfants :-)
Lorsqu’on utilise (comme moi) un utilitaire pour rassembler tous ses mots de passe, rien n’est jamais trop complexe à retenir :) Il faut s’inventer un mot de passe « Fichet » : un mot de passe pour les gouverner tous, un mot de passe pour les trouver, un super mot de passe pour les amener tous et dans
les ténèbresle cloud et les lier...Pardon JRRBonjour,
Article cool merci :)
pour la partie « Adaptez votre mot de passe à vos différents accès », je pense qu’il ne faut pas avoir toujours exactement le même pattern pour choisir son mot de passe en fonction de l’application. Car si quelqu’un découvre un voire deux mots de passes, il serait alors capable de rechercher encore plus dangereusement l’obtention des comptes dans le cas d’une attaque ciblée.
Juste faire un edit ou jsais pas quoi, ça arrive très souvent (par exemple pour les mots de passes des navigateurs, si un ou deux sont stockés et que la base du mot de passe est exactement la même, les autres mots de passe sont déductibles).
Voilà !
Amnesik
Merci de votre judicieux message Amnesik
La forteresse est solide, mais il est vraie qu’une fois pénétrée, elle peut être facilement conquise si la structure des mots de passe est trop prédictive.
La meilleure solution est l’utilisation d’un logiciel de gestion de mot de passe comme Dashlane qui permet un accès hors ligne ou dans le cloud.
« La meilleure solution est l’utilisation d’un logiciel de gestion de mot de passe, mais avec le risque qu’hors dudit logiciel ou hors du cloud, on ait accès à plus rien du tout »
— Faites donc des copies de sauvegarde. Par exemple vous dupliquez tout Dashlane / LastPass. Encore : vous dupliquez tout dans un fichier ColorNote à accès codé ou dans un document Word lui aussi en accès codé. Et vous avez vos Mots De Passe hors connexion. Clé USB sécurisée… etc.
Merci de votre commentaire Ilinx (j’ai modifié mon commentaire fort de votre intervention).
Je suis moi-même utilisateur de Dashlane depuis un sacré bout de temps. Votre solution est tentante, mais le degrés de protection d’un document Word codé est bien en deçà de ce que propose Dashlane. Cela revient à mettre un double des clefs du coffre-fort dans un endroit beaucoup moins sûr.
Cordialement